优化提升服务器安全性能防护的几点重要建议

日前,万豪国际集团(以下简称“万豪”)官方微博发布声明称,该公司旗下喜达屋酒店的客房预订数据库被黑客入侵,在2018年9月10日或之前曾在该酒店预订的最多约5亿名客人的信息或被泄露。

优化提升服务器安全性能防护的几点重要建议


如今,随着黑客技术的发展,服务器被攻击的事件屡见不鲜,我们没有办法彻底解决网络安全问题,但可以不断加强防护,提高服务器的抵御能力。

那么,我们要如何提升服务器的安全性呢?


酷番云运维团队为大家提供了几个基础的维护服务器安全技巧:

01

从基本做起,及时安装系统补丁

不论是Windows还是Linux,任何操作系统都有漏洞,及时的打上补丁避免漏洞被蓄意攻击利用,是服务器安全最重要的保证之一。

02

安装和设置防火墙

现在有许多基于硬件或软件的防火墙,很多安全厂商也都推出了相关的产品。对服务器安全而言,安装防火墙非常必要。防火墙对于非法访问具有很好的预防作用,但是安装了防火墙并不等于服务器安全了。在安装防火墙之后,你需要根据自身的网络环境,对防火墙进行适当的配置以达到最好的防护效果。

优化提升服务器安全性能防护的几点重要建议


03

关闭不需要的服务和端口

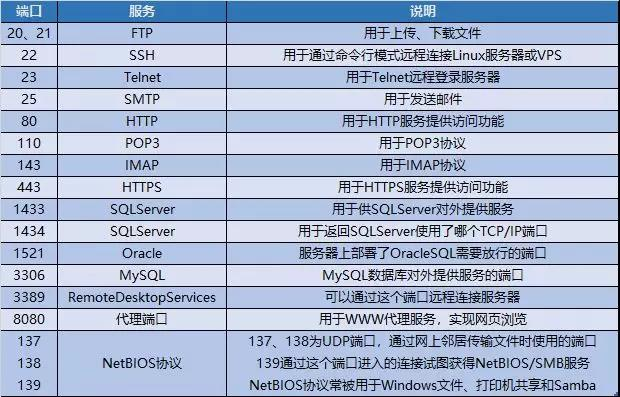
服务器操作系统在安装时,会启动一些不需要的服务,这样会占用系统的资源,而且也会增加系统的安全隐患。对于一段时间内完全不会用到的服务器,可以完全关闭;对于期间要使用的服务器,也应该关闭不需要的服务,如Telnet等。另外,还要关掉没有必要开的TCP端口。

以下为服务器常用端口列表:


优化提升服务器安全性能防护的几点重要建议

温馨提示


为了安全考虑,建议客户机将防火墙打开,只需将常用端口添加到防火墙例外或入站规则。比如网站管理员一般仅开放:80、22、21、3306、1433等端口。

04

定期对服务器进行备份

为防止不能预料的系统故障或用户不小心的非法操作,必须对系统进行安全备份。除了对全系统进行每月一次的备份外,还应对修改过的数据进行每周一次的备份。同时,应该将修改过的重要系统文件存放在不同服务器上,以便出现系统崩溃时,可以及时地将系统恢复到正常状态。酷番云快照可以保留某个时间点上的磁盘数据状态。使用快照,可以快速、方便地将云服务器还原到以前的状态。

温馨提示


酷番云快照具有以下几个优势:

l  在线数据恢复,保证数据完整性。

l  创建和恢复速度很快。

l  更有利于高效且无风险的应用软件测试。

l  数据挖掘、电子发现应用方面更理想。

05

设置账号和密码保护

账号和密码保护可以说是服务器系统的第一道防线,目前网上大部分对服务器系统的攻击都是从截获或猜测密码开始。一旦黑客进入了系统,那么前面的防卫措施几乎就失去了作用,所以对服务器系统管理员的账号和密码进行管理是保证系统安全非常重要的措施。


[12-12感恩回馈 · 年终大促]

云服务器超低价秒杀 + 抢购,低于1折起!

注册即送¥88代金券+免费虚拟主机一年免费领!

优化提升服务器安全性能防护的几点重要建议

原创文章,发布者:酷番叔,转转请注明出处:https://www.kufanyun.com/news/4114.html
赞 (0)
酷番叔酷番叔
上一篇 2018年12月1日 22:10
下一篇 2018年12月25日 22:15

相关推荐

  • 5种方式的变化将在云计算行业巧妙的发生

    调研机构Forrester公司的一份调查陈述表明,云计算 不再是一项全新的技术,而是进入了发展成熟的早期阶段。该陈述称,云计算不再仅仅是一个临时服务器,它集成了创新的分析、机器学习、消息传递、物联网(IoT)功能、数据库等功能。 随着云计算的开展并发展成熟,它被用作企业内部许多数字化转型工作的起始之点,特别是当它迁移到数据中心之外时。下面这是Forreste…

    2018年11月18日
    54700
  • Let’s Encrypt因漏洞影响 3月4日起将吊销部分TLS证书?

    3月5日 消息:昨日,Let’s Encrypt向客户发布邮件称,将从 3 月 4 日起吊销约300万个TLS / TTS 证书。对此,Let’s Encrypt建议用户及时更换证书,否则访客将跳转到证书失效的安全警告。 Let’s Encrypt在邮件中称,新证书的续签流程,可以在 ACME 文档中找到。也可以通过官方工具来查看是否需要更新证书。 今年2月…

    2020年3月6日
    54800
  • 最新Windows SMBv3 蠕虫级远程代码执行漏洞(CVE-2020-0796)

    近日,微软公布了在Server Message Block 3.0(SMBv3)中发现的“蠕虫型”预授权远程代码执行漏洞。目前该漏洞详细的官方补丁还未被微软放出。 该漏洞是由于SMBv3协议在处理恶意的压缩数据包时出错所造成的,它可让远程且未经身份验证的攻击者在目标系统上执行任意代码。 尽管微软并没有发布更加详细的漏洞建议,但一些早先得知了漏洞信息处于微软主…

    2020年3月14日
    52800
  • ASP虚拟主机是什么 ASP空间怎么理解它 ?

      对于asp虚拟主机,顾名思义,此虚拟主机是支持asp编程语言和支持asp脚本的Web空间。不像那些只支持静态网页的网站,它属于动态网站的空间。我们知道动态空间支持静态和静态,还可以运行服务器端交互式网页程序。     其次,asp是一种服务器端脚本语言,用于创建和运行动态网页和web应用程序。您可以使用ASP将交互式内容添加到网页中。     …

    2025年5月16日
    56500
  • 最新Windows远程桌面服务高危漏洞预警通告

    2019年5月14日,微软公布了5月的补丁更新列表,其中存在一个被标记为严重的RDP(远程桌面服务)远程代码执行漏洞,攻击者可以利用此漏洞,无需用户验证而发送构造特殊的恶意数据在目标系统上执行恶意代码,从而获取机器的完全控制。   此漏洞主要影响的设备为Windows 7、Window Server 2008以及微软已不再支持的Windows 20…

    2019年5月15日
    50200

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

联系我们

400-990-9934

在线咨询: QQ交谈

邮件:HI@NOTICE.KUFANYUN.COM

关注微信